Preuve humaine pour les actions d'agents IA
Avant qu'un agent n'agisse, exigez la preuve d'un humain attentif.
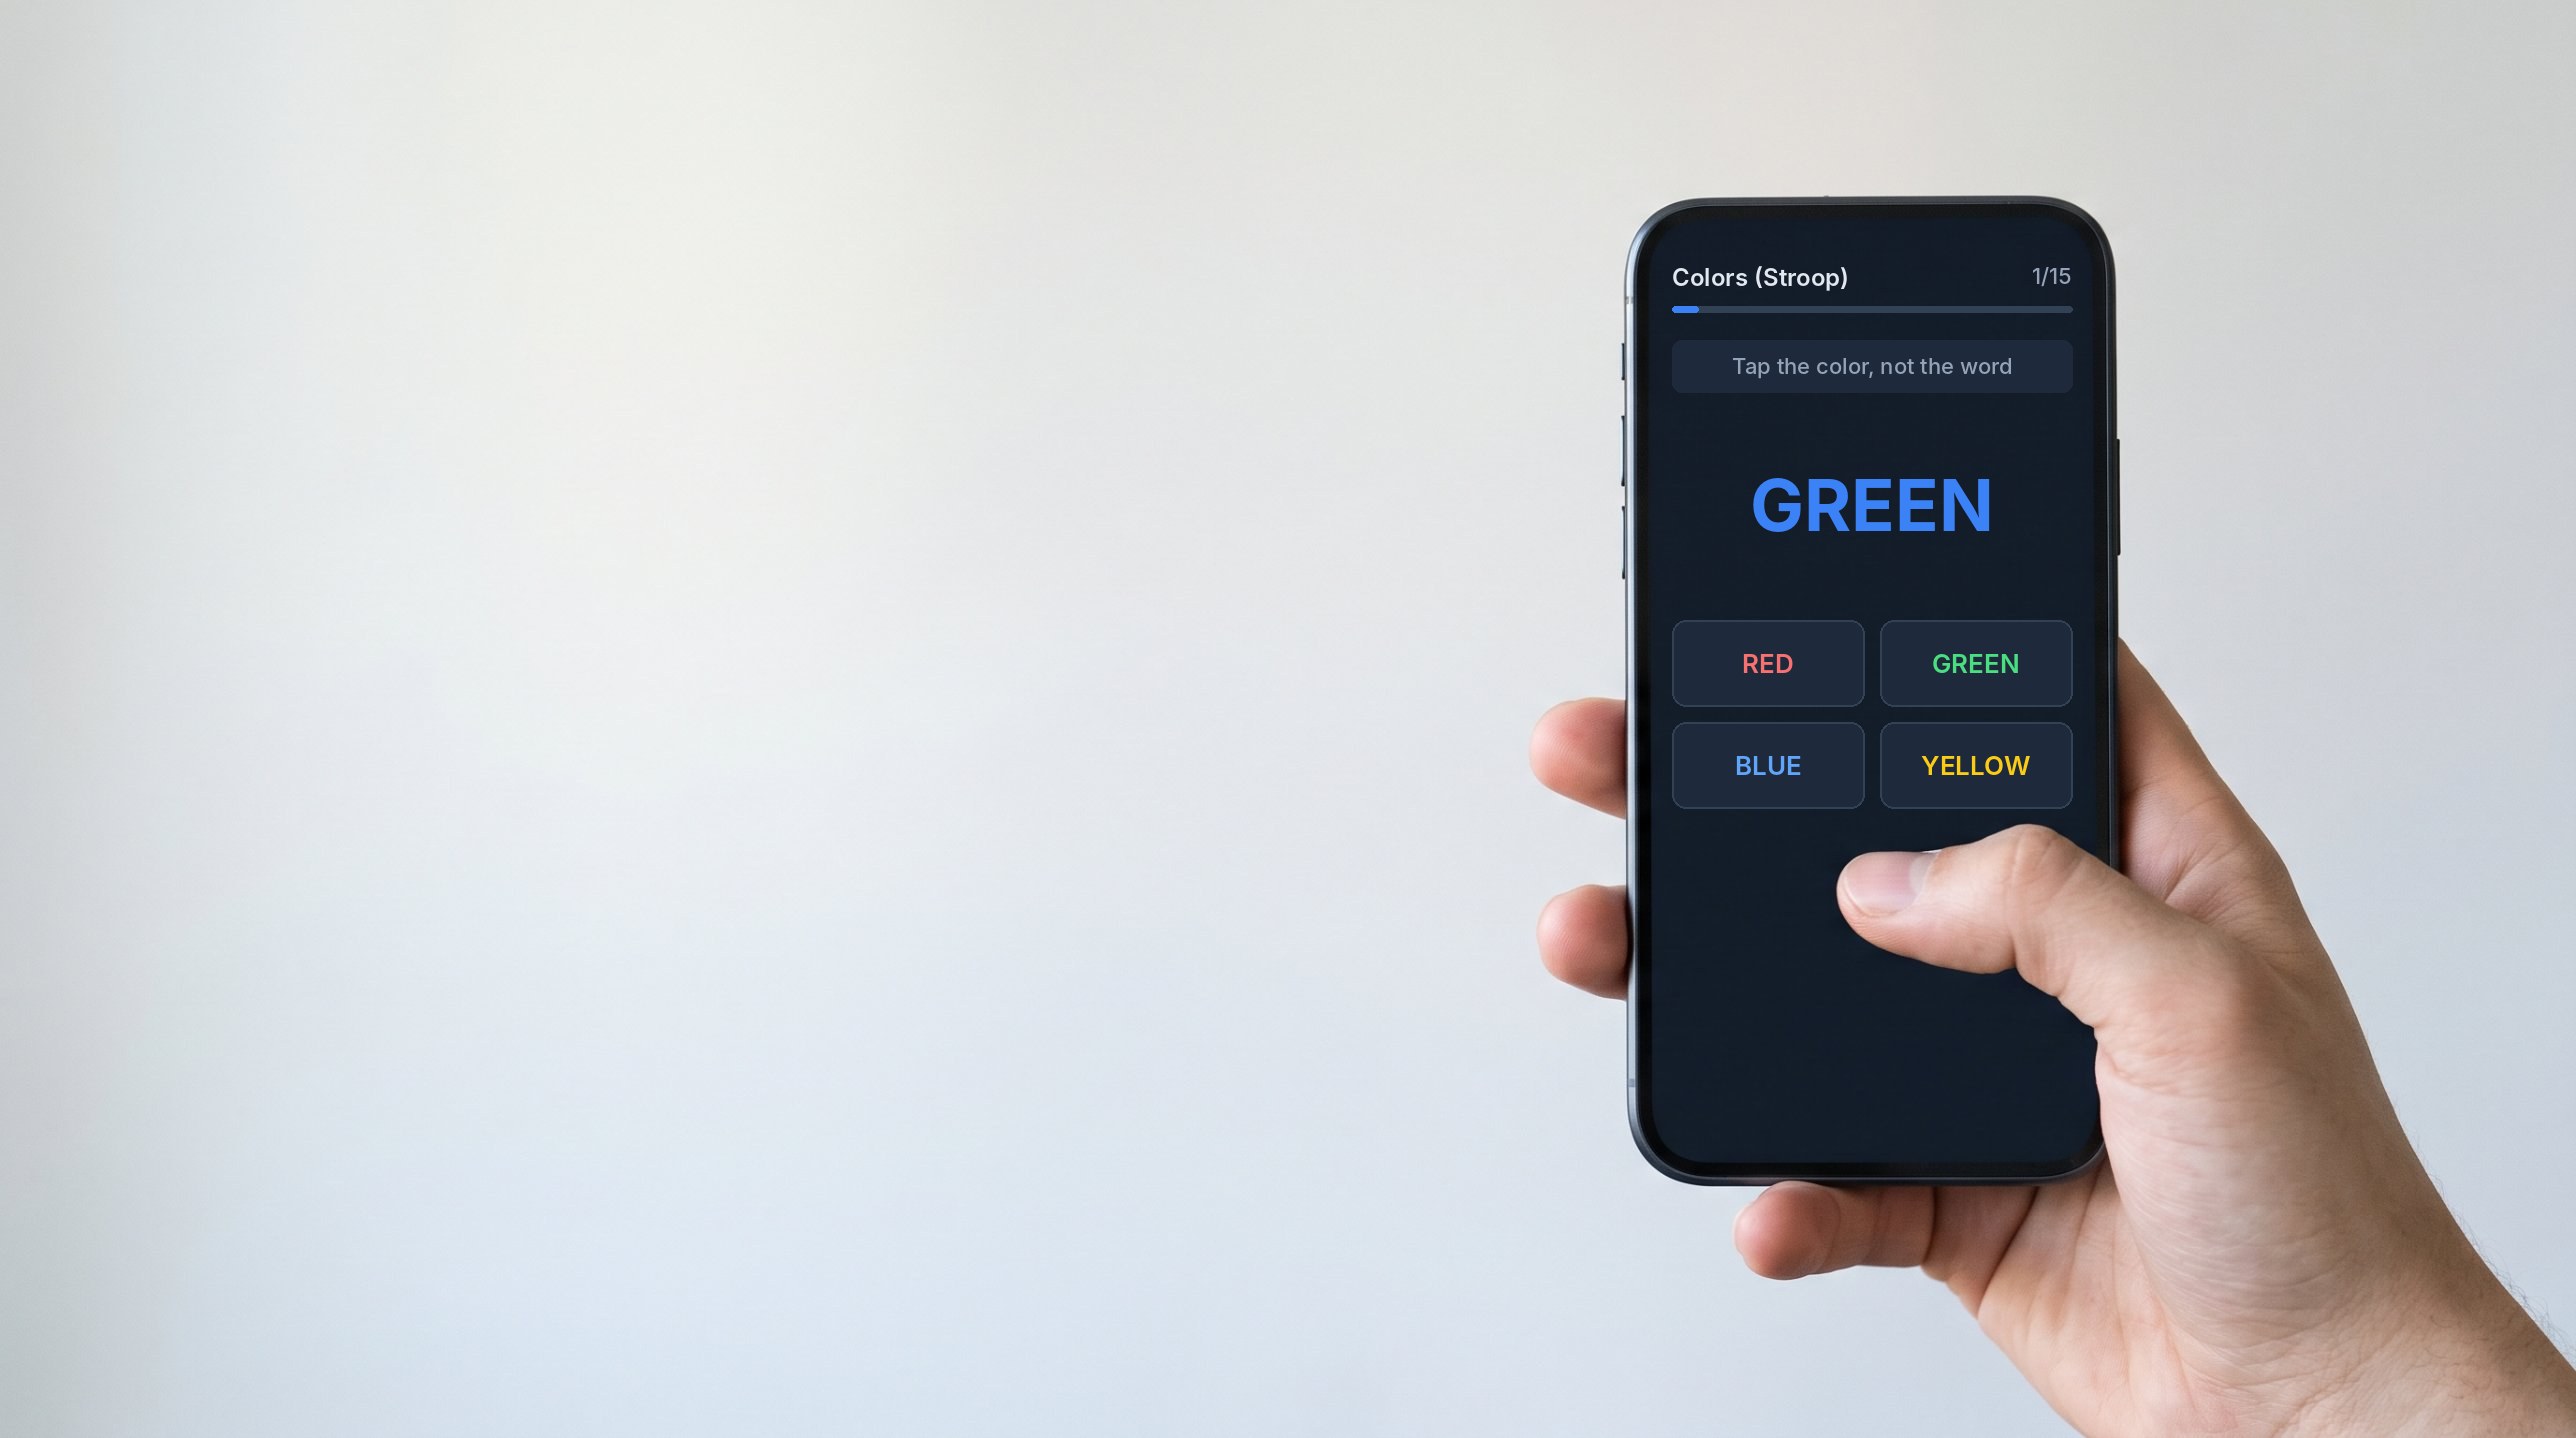
Une approbation classique prouve seulement qu'un bouton a été cliqué. GateGuard vérifie la personne avec une passkey, lui fait passer un court test cognitif sur son téléphone et scelle le résultat dans une preuve signée deux fois, dont une avec un algorithme post-quantique.
PROOF ggp_01M77V6H36NK
Approuvée, 12:19:54 UTC
Un clic sur Approuver prouve bien peu de chose.
Les agents agissent désormais seuls, et la protection habituelle est une personne qui appuie sur un bouton. Un clic ne montre ni qui l'a pressé, ni ce qui a été lu, ni si la personne était attentive. GateGuard consigne les trois.
QUI
La bonne personne
Une passkey sur son propre téléphone, déverrouillée par empreinte, par le visage ou par le code de l'appareil. Aucun mot de passe, rien à hameçonner.
QUOI
L'action exacte
La phrase lue par la personne est scellée dans la preuve. Modifiez un caractère après coup et la preuve ne se vérifie plus.
PRÉSENT
Réellement attentive
Un court test cognitif sur le téléphone. Le test exécuté, le nombre d'essais et son achèvement sont consignés dans la preuve.
Ce que voit votre auditeur
JOURNAL D'APPROBATION CLASSIQUE
user:   admin
action: deploy v2.4.1
status: approved
Un script peut écrire ces trois lignes. Rien ne montre qu'une personne était présente, ni ce qu'elle a lu.
UNE PREUVE GATEGUARD
Chaque ligne peut être vérifiée hors ligne contre les clés publiées, des années plus tard, sans nous appeler.
Fonctionnement
01
Demande
Votre système fait un appel API avec l'action et la phrase exacte que l'approbateur doit lire. Vous recevez un lien et le transmettez à cette personne.
02
Authentification
La personne lit la phrase sur son téléphone et approuve ou refuse avec sa passkey. Une demande ne peut être décidée qu'une seule fois.
03
Test cognitif
Quinze essais rapides de couleurs, ou une manche de réflexe d'abord pour les actions sensibles. Les stimuli sont dessinés à l'écran, pas écrits dans la page.
04
Scellement
La décision est signée et vous est envoyée par webhook ou API. Conservez la preuve avec l'action qu'elle a autorisée, et vérifiez-la quand nécessaire.
Ce qu'établit une preuve
Un petit document signé. Quiconque le détient peut le vérifier contre nos clés publiques, sans nous appeler.
La décision et le moment
Approuvée ou refusée, avec l'heure d'émission.
Le facteur humain
Passkey vérifiée sur l'appareil. Une passkey synchronisée via un compte cloud est signalée comme telle.
La présence
Le test exécuté, le nombre d'essais, son achèvement, et si les signaux sont fiables.
Deux signatures
ES256 aujourd'hui, et ML-DSA-65 pour le jour où les ordinateurs quantiques compteront.
Un horodatage que personne ne réécrit
Le lot contenant la preuve est ancré dans Bitcoin, avec une preuve d'inclusion vérifiable par vous-même. Une preuve ne peut pas être antidatée.
Calibrage avant notation
Le test cognitif est mesuré et consigné à chaque approbation. Un score de présence n'est publié que lorsque le modèle est calibré sur des données étiquetées, afin qu'une preuve ne porte jamais un chiffre que nous ne pouvons pas défendre. D'ici là chaque preuve l'indique : calibrated vaut false, band vaut unrated.
{
  "v": 2,
  "proof_id": "ggp_01M77V6H36NK...",
  "action": "agent.deploy",
  "decision": "approved",
  "display_sha256": "05353e2d1767...",
  "human_factor": {
    "method": "webauthn",
    "user_verified": true
  },
  "issued_at": "2026-11-12T12:19:54Z",
  "presence": {
    "model": "presence-v1",
    "calibrated": false,
    "band": "unrated",
    "challenge": {
      "kind": "stroop",
      "trials": 15,
      "completed": true,
      "level": "standard"
    },
    "signals": "trusted",
    "flags": ["synced_passkey"]
  },
  "sig": {
    "es256":   { "kid": "e6IaEt7...", "value": "0wLNUMH..." },
    "mldsa65": { "kid": "stpTaIm...", "value": "R5JYfSA..." }
  }
}
Abrégé d'une vraie preuve émise le 12 novembre 2026.
Conçu pour
Agents IA
Un passage humain avant qu'un agent déploie en production, dépense de l'argent ou supprime des données. L'approbation est liée à une action, pas à une session.
Finance
Virements, remboursements et changements de bénéficiaire. Le montant et le bénéficiaire figurent dans la phrase lue par l'approbateur.
Opérations de sécurité
Accès privilégiés, changements en production, contournements d'alarme. Chacun laisse une preuve qui tient seule dans un audit.
Conçu pour être vérifié
Clés en matériel
La clé de signature vit dans un module matériel de sécurité Azure et ne peut pas être exportée.
Vérification hors ligne
Les clés publiques sont publiées. Une preuve peut être vérifiée sans aucun appel à GateGuard.
Ancré dans Bitcoin
Les preuves sont groupées en lots et horodatées sur la blockchain Bitcoin via OpenTimestamps. Une preuve ne peut pas être antidatée.
Peu de données, par conception
Ni photo, ni voix, ni image biométrique. Les adresses IP ne sont jamais stockées en clair.
Brevets en instance
La technologie sous-jacente est couverte par plusieurs demandes de brevet déposées à l'INPI, l'office français des brevets.